








Хакерска атака или пробив през посредник? Разследват изтичане на данни от ДЗИ и „Дженерали“
Окончателният начин, по който е получен достъп до информацията, все още не е установен
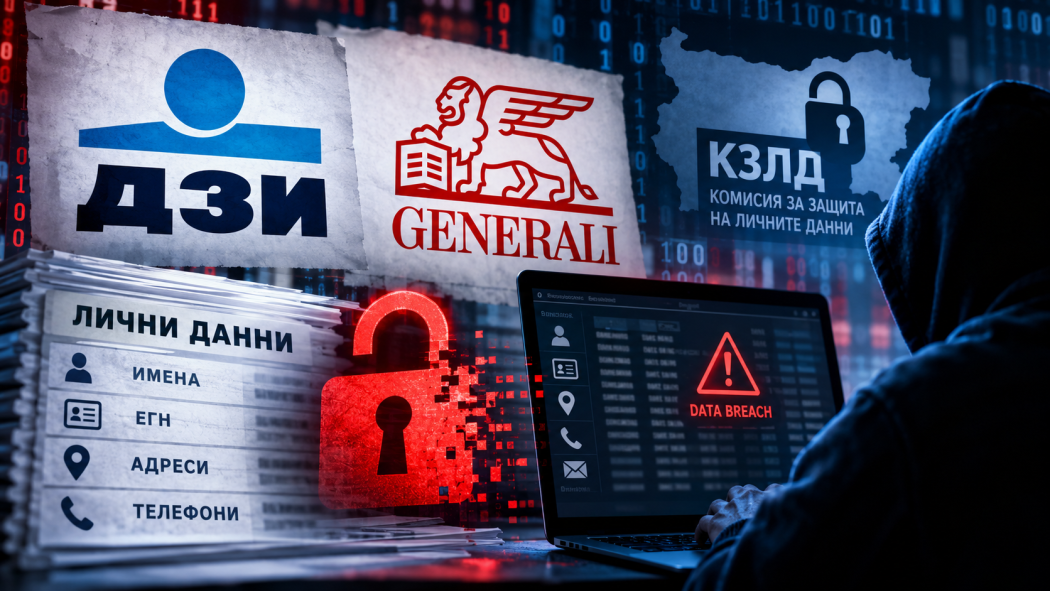
Мащабен случай с изтичане налични данни на български граждани засегна два големи застрахователя – ДЗИ и „Дженерали“. Информацията за случая беше разпространена след публикация на BIRD, според която от системи, свързани с ДЗИ, са били източени данни за над 3 милиона души, а от „Дженерали“ – за още над 300 000.
Сред посочената информация са имена, ЕГН, адреси и телефонни номера.
Важно уточнение е, че към момента няма окончателно установено от КЗЛД доказателство, че е извършено директно проникване в информационните системи на самите застрахователи. Комисията е започнала производства, с които трябва да се изяснят обстоятелствата около нарушенията.
ДЗИ потвърди възможното изтичане
ДЗИ е уведомила свои клиенти за възможно изтичане на данни. В изпратеното съобщение, с което редакцията разполага, компанията посочва, че е била информирана за възможно изтичане на данни, което може да засегне ограничен брой лица.
Според ДЗИ става дума за имена, единен граждански номер (ЕГН) и данни за контакт. Компанията заявява, че на този етап няма доказателства за компрометиране на нейните системи или за неправомерно използване на информацията.
От дружеството уверяват още, че всички системи продължават да работят нормално и без прекъсване. Няма отражение върху действащите застрахователни полици, продуктите и услугите на клиентите.
ДЗИ посочва, че работи с компетентните институции за пълно изясняване на случая и предприема действия за ограничаване на потенциалните последици.
В писмото компанията предупреждава клиентите да бъдат особено внимателни при получаване на подозрителни телефонни обаждания, имейли или интернет линкове. Те не трябва да предоставят лична информация чрез непроверени канали.
За допълнителна информация ДЗИ посочва имейла [email protected] и телефон 0700 16 166. Съобщението е автоматично и клиентите са помолени да не отговарят директно на него.

КЗЛД е образувала производства
Според документ на КЗЛД, изпратен на 24 септември 2026 г., комисията е получила уведомления по чл. 33 от Общия регламент относно защитата на данните (GDPR) от ДЗИ – Животозастраховане, ДЗИ – Общо застраховане и „Дженерали Застраховане“.
Двете дружества на ДЗИ са подали уведомленията си на 3 август 2026 г., а „Дженерали Застраховане“ – на 11 септември 2026 г. По всички случаи КЗЛД е открила производства.
Това потвърждава, че регулаторът е бил официално сезиран за нарушения на сигурността на лични данни. То обаче не означава, че комисията вече е установила хакерска атака или директно проникване в системите на компаниите. Тези обстоятелства предстои да бъдат изяснени.

Възможен ли е пробив през външен посредник?
Фактът, че ДЗИ отрича доказано проникване в собствените си информационни системи, поставя и друг въпрос – дали достъпът до информацията не е получен през външен доставчик, застрахователен посредник или друга свързана система.
Това обаче към момента е хипотеза, а не установен факт. Именно проверките на компетентните институции трябва да покажат откъде е получен достъпът и какъв е реалният обхват на инцидента.
Подобен случай с „Лев Инс“
В публикациите по темата се припомня и друг случай от 2023 г., когато хакер, използващ псевдонима „Емил Кюлев“, разпространи база с лични данни, за която твърдеше, че е свързана с клиенти на „Лев Инс“.
Тогава застрахователят категорично отрече да е станал жертва на пробив. Компанията заяви, че публикуваните масиви съдържат данни, които тя не събира, и определи информацията като атака срещу дружеството.
В настоящия случай ситуацията е различна по това, че ДЗИ официално е уведомила КЗЛД за нарушение на сигурността на личните данни, а комисията е образувала производство. Окончателните резултати от проверките все още не са публично установени.
Какво трябва да знаят клиентите?
На този етап най-важното предупреждение към потенциално засегнатите лица е да бъдат внимателни с обаждания, имейли, SMS-и и линкове, в които се иска лична или финансова информация.
Комбинацията от име, ЕГН, телефон и адрес може да бъде използвана за по-убедителни опити за измама, включително представяне за служители на банки, застрахователи или държавни институции. Затова всяко подобно искане трябва да бъде проверявано през официален канал на съответната организация.
Към момента КЗЛД продължава проверките, които трябва да установят какво точно се е случило, кои данни са засегнати и по какъв начин е получен достъп до тях.
Още новини в категория Разследване
Последвайте ни в Telegram: https://t.me/p26news
 ИЗБРАНО ОТ P26
СКАНДАЛ В ЩАБА НА Гюров и Кандев: Арман Бабикян ги напусна, прибра 360 бона в евро
 ГЛАСОВЕ
СКАНДАЛЕН ВЪПРОС ВЗРИВИ КАМПАНИЯТА: Лежал ли е Андрей Гюров в наркокомуна?
 СВЯТ
Жена с турски произход спечели изборите в Берлин
 БЪЛГАРИЯ
100 евро глоба за отказ от тест: идва контрол и за тротинетки, велосипеди и каруци
 БЪЛГАРИЯ
Държавата удари свръхпечалбите на банки, телекоми и бързи кредити, пълна забрана за хазартна реклама!
 РАЗСЛЕДВАНЕ
„Висши духове“ и психоактивни вещества: ДАНС и полицията разбиха тайна група в Пловдив
 БЪЛГАРИЯ
НА ЖИВО: Йотова и Вълчев стартират кампанията си от Шумен
 СВЯТ
Ердоган атакува Нетаняху от Истанбул: „Мястото на издирваните от МНС е в съда, не на трибуната на ООН“
 БЪЛГАРИЯ
Йотова с остър акцент след ООН: „Българската позиция беше ясно изразена“
 БЪЛГАРИЯ
(СНИМКА) Мирчев и Кандев разсмяха Фейсбук! Вижте с какво: