








Уязвимост в PHP заплаши 70% от сайтовете: Хакер, напуснал училище на 13, помогна да бъде спряна
Два критични пропуска в основата на PHP можеха да дадат дистанционен достъп до сървъри без акаунт. Спешни пачове вече са публикувани, а опити за експлоатация са засечени.
На пръв поглед историята звучи като лична драма. На 13 години Райън Остин напуска училище заради семейни проблеми. Десетилетия по-късно именно самоукото му упорство го поставя в центъра на един от най-тревожните сценарии за интернет сигурността през 2026 г.
Остин, днес на 37, работи дистанционно за компания за киберсигурност в Калифорния. През август 2026 г. той открива сериозна уязвимост в ядрото на PHP. Това е езикът, който стои зад огромна част от уебсайтовете. По оценка на Wiz, PHP се използва от около 70% от интернет сайтовете.
Уязвимостта получава името PHP2Shell. Тя се свързва с два отделни пропуска: CVE-2026-109618 и CVE-2026-109619.
Два пропуска с критичен риск
Двете уязвимости получават оценка 9,2 от 10 по CVSS 4.0. При определени условия те могат да позволят на нападател без профил да изпълни собствен код върху засегнат сървър. Това е сценарий, който често води до пълен компромис на системата.
Проблемът не е „нов“. Част от уязвимия код е присъствал в PHP с години. Началото му се проследява до 2012 г. Това повишава риска. Дълго време дефектът е бил скрит в широко използвана инфраструктура.
Специализирани издания посочват, че откритието е направено в рамките на инициативата Patch the Planet на OpenAI. Свързани проблеми са били открити и независимо от изследователи на Wiz. Това е наложило координация между компаниите, PHP разработчиците и операторите на услуги. Целта е била информацията да не стане публична твърде рано.
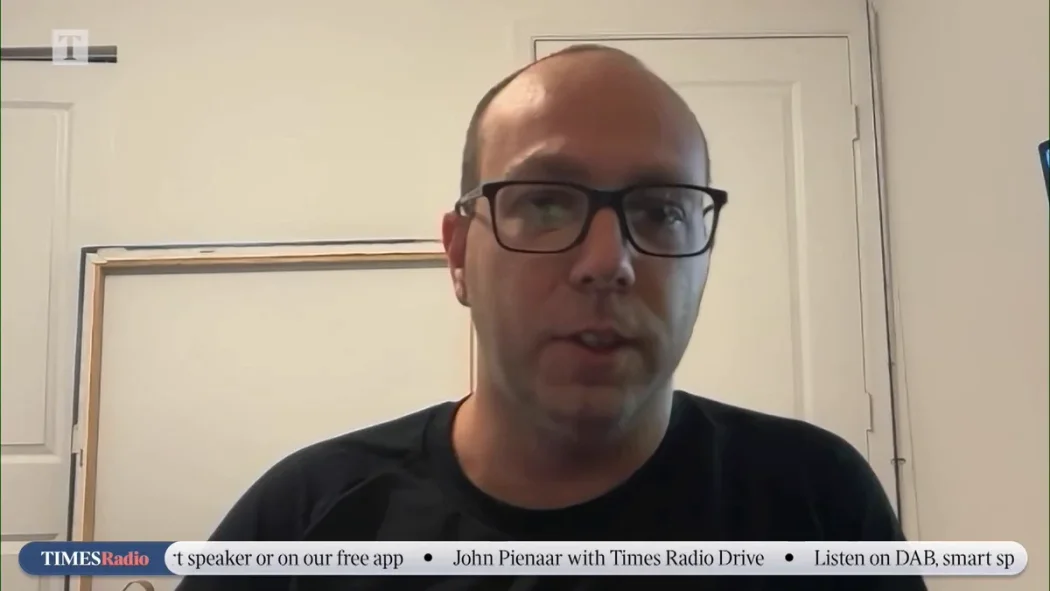
Остин описва момента на осъзнаване пред The Times. Той казва, че е последвало „пълно стъписване“. По думите му най-трудната част е била предупреждението към засегнатите организации. Това е трябвало да стане без детайли, които да помогнат на престъпни групи.
Изкуствен интелект, но с човешка проверка
Остин е използвал инструмент с изкуствен интелект при преглед на PHP код. Той обаче не е приел резултатите на доверие. Направил е собствена проверка, за да потвърди, че откритието е реално. След това е оценил и практическите последици.
„Случаят показва, че изкуственият интелект може да намира такива пропуски“, казва той. Но добавя, че е бил нужен човек, който да разбере какво означават те. Първоначално Остин дори не е бил сигурен дали инструментът не греши. Допълнителните тестове са потвърдили риска.
След верификацията той докладва проблема на разработчиците на PHP. Работи и по процеса на отстраняване.
Спешни пачове и първи сигнали за атаки
На 21 октомври 2026 г. са публикувани спешни поправки за поддържаните версии: PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. За по-старите версии, които вече не се поддържат, няма официална актуализация от екипа на PHP.
Amazon съобщава, че преди публичното обявяване е засечен опит за експлоатация на уязвимостта. След разкриването са регистрирани и множество заявки към потенциално уязвими сървъри. Това не доказва успешни пробиви във всеки случай. Но показва колко бързо подобна информация се превръща в оръжие.
Историята на Остин започва от тийнейджърските му години. Той казва, че липсата на диплома го е принудила да учи чрез четене на чужд код и практически опити. Днес същото любопитство помага да бъде ограничен риск, който е можел да засегне сайтове, онлайн услуги и организации по целия свят.
Още новини в категория Технологии
Последвайте ни в Telegram: https://t.me/p26news
 РАЗСЛЕДВАНЕ
ЕКСКЛУЗИВНИ КАДРИ! Ето го Еюп Темиз – познатият на Слави Бинев, сочен за негов убиец (СНИМКИ)
 РАЗСЛЕДВАНЕ
Ето кой застреля Слави Бинев: Лицето е задържано!
 РАЗСЛЕДВАНЕ
Ужасяващи кадри от убийството на Слави Бинев! Удар в главата, изстрел и бягство за 16 секунди (ВИДЕО)
 ГЛАСОВЕ
Полк. Марков: Слави Бинев беше предупреден, а сега е убит с куршум в главата
 РАЗСЛЕДВАНЕ
Ния Темиз в центъра на разследването за убийството на Слави Бинев: Финансови конфликти и твърдения за връзки със „Сивите вълци“
 СВЯТ
Медведев: Зеленски иска пари от САЩ, но „плюе в лицето“ на Тръмп
 ТЕХНОЛОГИИ
Китай натиска газта: Национална блокчейн мрежа до 2030 г. и курс към 6G
 БЪЛГАРИЯ
Радев: Президент едва ли ще бъде избран на първи тур! Ниската активност обърква сметките (ВИДЕО)
 БЪЛГАРИЯ
Изборни проблеми в София: Mашини блокираха, телефоните за помощ се оказаха грешни
 СВЯТ
Израел вдигна армията на крак преди изборите